

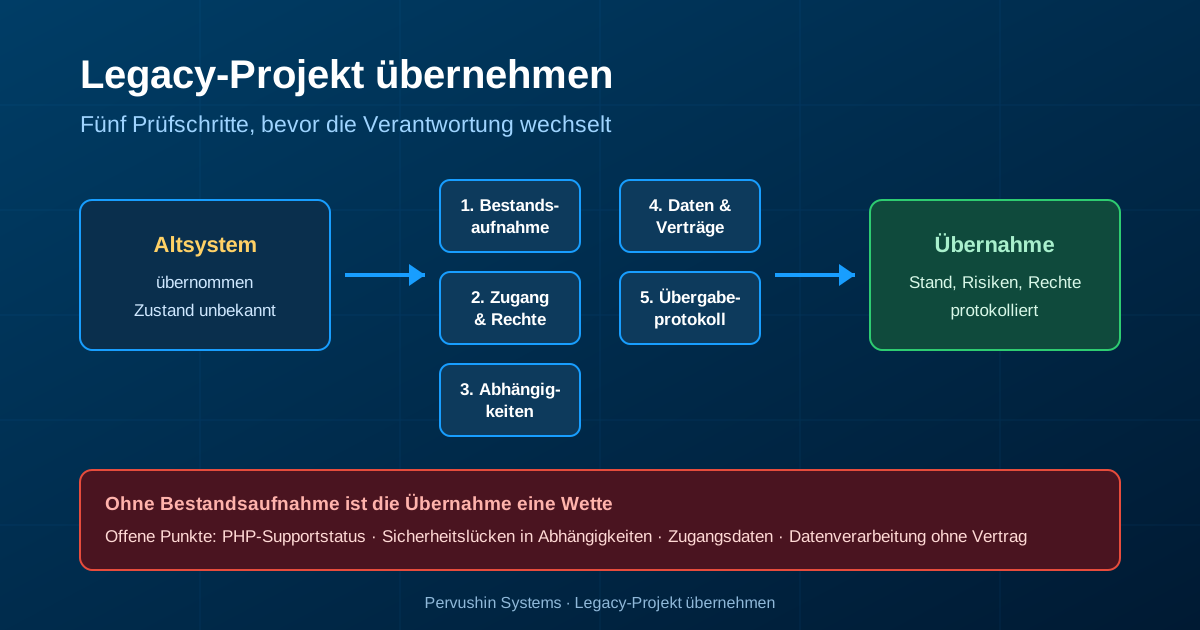
Ein Legacy-Projekt übernehmen heißt nicht, dass Sie den Code übernehmen. Sie übernehmen Verantwortung für ein System, dessen Zustand Sie zunächst nicht kennen: laufenden Betrieb, offene Risiken, Abhängigkeiten ohne Versionsstand und Daten, für die es möglicherweise keine dokumentierte Verarbeitung gibt. Dieser Beitrag zeigt, was vor der Übergabe geprüft werden muss – in fünf Phasen, mit konkreten Fragen und belegten Quellen.
Wann eine Übernahme ansteht
Ein Wechsel der Verantwortung für ein bestehendes System ist ein normaler Vorgang: Der bisherige Dienstleister scheidet aus, ein Preisverfall macht den Betrieb unwirtschaftlich, ein Wachstumskunde sucht einen zweiten Partner, oder das eigene Team war nie mit dem Altbestand konfrontiert. In allen Fällen ist die Ausgangslage dieselbe – ein funktionierendes System, dessen Zustand dokumentiert oder nicht dokumentiert ist.
Der Unterschied zur Legacy-Modernisierung ist entscheidend: Dort beginnt die Arbeit mit einem System, das man kennt. Hier beginnt sie mit einem System, das man erst kennenlernen muss. Der Aufwand der Übernahme steht deshalb im Verhältnis zum Aufwand der Modernisierung – nicht im Verhältnis zum Codeumfang.
Die fünf Phasen der Übernahme
- 1. Bestandsaufnahme. Was läuft tatsächlich? PHP-Version, Framework, Datenbank, Betriebssystem, Hosting, Cronjobs, Schnittstellen zu Zahlungsdiensten, ERP, Versand und Analytics.
- 2. Zugang. Quellcode, Deployment-Pipeline, Server, Datenbank, Secrets, Dokumentation und – nicht zu unterschätzen – die Kontakte der Menschen, die das System betreiben.
- 3. Abhängigkeiten. Welche Pakete, Erweiterungen und Dienste hängen dran? Welche davon sind ohne Sicherheitsupdates?
- 4. Daten. Welche personenbezogenen Daten werden verarbeitet, auf welcher Rechtsgrundlage, mit welchen Auftragsverarbeitungsverträgen, und welche Löschfristen gelten?
- 5. Übergabe. Schriftliches Übergabeprotokoll mit Stand, offenen Punkten, Risiken und einem Plan für die ersten 30 Tage.
Phase 1: Die Bestandsaufnahme beginnt nicht mit dem Code
Die verbreitete Fehlerannahme lautet: Übernahme bedeutet, den Quellcode zu lesen. Das ist die letzte und teuerste Phase. Die erste Phase ist eine Beweissammlung – und sie beginnt mit der Frage, was läuft, nicht mit der Frage, wie es gebaut ist.
Konkret heißt das: PHP-Version aus der Laufzeitumgebung abfragen, nicht aus der composer.json ableiten. In der Praxis laufen Systeme häufig auf einer PHP-Version, die von der deklarierten Constraint abweicht – und genau dort entstehen die Überraschungen. Für die Einordnung des Support-Status sind die beiden Listen der PHP-Community maßgeblich: die aktiven Branches mit ihren Fristen und die abgelaufenen Branches. Eine Abhängigkeit auf einem End-of-Life-Stand ist kein Detail, sondern der Beginn der eigentlichen Risikoarbeit.
Parallel zum Supportstatus der Laufzeitumgebung zählt der Supportstatus des Frameworks. Laravel folgt einer eigenen Support-Policy: Für alle Releases gibt es 18 Monate Bugfixes und zwei Jahre Securityfixes; für die jeweils neueste Hauptversion gibt es zusätzlich Feature-Updates. Ein System auf einer alten Laravel-Hauptversion läuft damit irgendwann auf einem Framework, das weder Fehlerkorrekturen noch Sicherheitsupdates bekommt – auch dann nicht, wenn die PHP-Version noch aktuell ist.
Phase 2: Zugang ist mehr als Zugangsdaten
Der häufigste Grund für eine gescheiterte Übernahme ist nicht ein technischer Fehler, sondern ein fehlender Zugang: kein Deploy-Zugang, kein Dokumentationszugang, kein Datenbankzugang, oder Zugangsdaten, die zu einem ausgeschiedenen Mitarbeiter gehören und nie weitergegeben wurden.
Diese Fehler fallen nicht sofort auf. Sie zeigen sich typischerweise Wochen später, wenn das erste Release durch die Pipeline soll, der erste Backup-Restore getestet wird oder die erste Störungsmeldung kommt: Wo ist das Repository? Wer hat das Passwortrotationsschema? Auf welchem Host läuft der Cronjob?
Deshalb gehört die Zugangsphase zu den unangenehmsten: Sie beginnt mit dem Fragebogen des bisherigen Dienstleisters, dem Ablauf von Passwortrotationen und der Frage nach Personal, das den Betrieb noch kennt. Ein Bestandsdokument, das diese Fragen nicht beantwortet, ist kein Bestandsdokument, sondern eine Behauptung.
Phase 3: Abhängigkeiten sind der eigentliche Risikoträger
Die Codebasis selbst schreibt selten Fehler. Die Pakete, die sie benutzt, tun es – und zwar ohne Vorwarnung. Deshalb gehört die Prüfung der Abhängigkeiten zum Standardumfang einer Übernahme, und sie ist mit Bordmitteln erledigt: composer audit prüft die installierten Pakete gegen bekannte Sicherheitslücken, und die Sicherheitshinweise auf Packagist sind die öffentliche Referenz für bekannte Schwachstellen in veröffentlichten Paketen.
Wichtig ist, die Ausgabe nicht als Ampelfarbe zu lesen, sondern als Liste: Jedes gemeldete Paket braucht eine Entscheidung – direkt aktualisieren, Version pinnen und Risiko dokumentieren, Paket ersetzen, oder den betroffenen Bereich neu schreiben. Diese Entscheidungen sind der erste sichtbare Output der Übernahme und sie gehören in das Übergabeprotokoll.
Der zweite Teil der Abhängigkeitsprüfung ist organisatorisch: Wer hat das letzte Update eingespielt? Wann? Nach welchem Test? Eine Codebasis, die über Monate kein Abhängigkeitsupdate gesehen hat, trägt ein Risiko, das man nur durch einen Blick in die Historie beziffern kann – die Ausgabe von composer audit und der Zeitstempel des letzten Updates sind die beiden Belege, die in das Übergabeprotokoll gehören.
Phase 4: Daten und ihre Verarbeitung
Wer die Verantwortung für personenbezogene Daten übernimmt, übernimmt auch eine Rolle in der Verarbeitungskette. Für die Übernahme sind dabei zwei getrennte Prüfungen nötig – und die landen häufig in einem Satz vermischt, obwohl sie unterschiedliche Fragen beantworten.
Erstens der Vertrag mit dem Auftragsverarbeiter (Art. 28 DSGVO). Wird die Verarbeitung im Auftrag des Verantwortlichen durchgeführt, regelt Art. 28 das Verhältnis zwischen beiden Parteien: Die Verarbeitung durch einen Auftragsverarbeiter erfolgt auf Grundlage eines Vertrags oder eines anderen Rechtsakts, und dieser muss Gegenstand und Dauer der Verarbeitung, Art und Zweck der Verarbeitung, die Art der personenbezogenen Daten, die Kategorien betroffener Personen sowie die Pflichten und Rechte des Verantwortlichen festhalten. Für die Übernahme heißt das konkret: Es muss ein Auftragsverarbeitungsvertrag mit dem Dienstleister bestehen, der die Verarbeitung tatsächlich übernimmt. Ein Vertrag, der den bisherigen Dienstleister nennt, deckt den neuen nicht mit ab.
Zweitens die Rechtsgrundlage der Verarbeitung (Art. 6 DSGVO). Ob die Verarbeitung überhaupt zulässig ist, beantwortet Art. 6 – unabhängig davon, wie der Vertrag mit dem Dienstleister aussieht. Bei internen Zwecken, bei denen keine Einwilligung und keine Vertragsgrundlage greift, ist die Rechtsgrundlage nach Art. 6 DSGVO zu prüfen – nicht nach Art. 28.
Gerade bei internen Systemen, die jahrelang ohne Blick auf die Verträge betrieben wurden, ist das eine typische Fundstelle: Das Kundenportal verarbeitet Bewerberdaten, das Intranet verarbeitet Mitarbeiterdaten, ein Altsystem im Hintergrund verarbeitet Kontaktdaten aus einem Formular, das es seit 2016 gibt. Ob der übergebene Betrieb die bisherige Verarbeitung unverändert fortsetzt oder sie anpasst, ändert an diesen beiden Prüfungen nichts: Der Vertragsschluss muss den Beteiligten und den tatsächlichen Verarbeitungsumfang abdecken, und die Rechtsgrundlage muss unabhängig davon tragfähig sein.
Ebenfalls zu klären: Löschfristen, Aufbewahrung, Auskunft und Berichtigung. Ein geerbtes Altsystem, das in der Fachabteilung Daten sammelt, die niemand mehr braucht, ist kein Data-Mining-Problem, sondern ein Löschproblem mit Fristen.
Phase 5: Was die Übernahme rechtlich voraussetzt
Am Übergabepunkt stellt sich eine Frage, die in der IT allzu oft erst am Ende gestellt wird: Wer darf die Software überhaupt weiterverwenden, wer darf sie ändern?
Für Computerprogramme gilt § 69a UrhG. Danach sind Computerprogramme als Werke geschützt, und zwar als Individualwerke: Sie sind geschützt, wenn sie individuelle Werke im Sinne des Gesetzes darstellen, also das Ergebnis der eigenen geistigen Schöpfung. Ideen und Grundsätze, die einem Element eines Computerprogramms zugrunde liegen – einschließlich der den Schnittstellen zugrundeliegenden Ideen und Grundsätze –, sind nicht geschützt. Genau hier liegt der praktische Punkt für eine Übernahme: Nicht die Geschäftsidee ist geschützt, sondern der konkrete Quellcode.
Für die Frage, wer den Code weiterverwenden darf, ist eine andere Norm maßgeblich: § 69c UrhG. Sie listet die zustimmungsbedürftigen Handlungen auf – etwa die dauerhafte oder vorübergehende Vervielfältigung des Programms, aber auch die Übersetzung, die Bearbeitung und andere Umarbeitungen. Für eine Übernahme heißt das: Wer den Code weiter betreibt oder verändert, braucht die Befugnis des Rechtsinhabers. Aus § 69a allein folgt diese Pflicht nicht; die Norm regelt nur den Gegenstand des Schutzes.
Wer der Rechtsinhaber ist, hängt an der Entstehung des Codes: Nach § 69b UrhG ist bei Programmen, die ein Arbeitnehmer in Wahrnehmung seiner Aufgaben oder nach Weisung des Arbeitgebers geschaffen hat, ausschließlich der Arbeitgeber zur Ausübung aller vermögensrechtlichen Befugnisse berechtigt – sofern nichts anderes vereinbart ist. Bei Freelancern und Agenturen greift diese Regel nicht; dort entscheidet der Vertrag. In der Übernahmepraxis heißt das: Die Urheber- und Nutzungslage gehört zu den Fragen, die vor der Übergabe schriftlich geklärt sein müssen – und zwar getrennt für jedes Modul, wenn das System aus mehreren Quellen zusammengesetzt wurde.
Was in das Übergabeprotokoll gehört
- Stand. Welcher Commit, welcher Release, welcher Datenbankstand wurde übergeben – reproduzierbar benannt.
- Zugang. Welche Zugänge wurden übergeben, an wen, wie werden sie rotiert?
- Risiken. Offene bekannte Lücken, End-of-Life-Stand, fehlende Dokumentation – mit Priorität.
- Daten. Welche Daten werden verarbeitet, auf welcher Grundlage, mit welchem Vertrag, mit welchen Löschfristen.
- Rechte. Wer hält die Nutzungsrechte am Quellcode, wer an den Erweiterungen, wer am Hostingvertrag?
- Plan. Was passiert in den ersten 30 Tagen, wer ist dafür benannt, wie wird Erfolg gemessen?
Die Risiken, die in der Praxis am häufigsten zuschlagen
- Fehlendes Wissen. Die Codebasis enthält Regeln, die nie dokumentiert wurden. Sie stehen in keinem Ticket, sondern im Kopf der Person, die das System gebaut hat. Übernahme heißt hier: Diese Person einbeziehen, solange sie noch erreichbar ist.
- Fehlende Zugangsdaten. Der häufigste Grund für Verzögerungen. Vor der Übergabe prüfen, nicht danach.
- Keine funktionierende Backups. Ein Backup, das nie ein Restore-Test durchlaufen hat, ist keine Absicherung, sondern eine Hoffnung. Der Restore-Test gehört in die Übernahmephase, nicht ins Regelwerk.
- Ungeklärte Schnittstellen. Zahlungsanbieter, ERP, Versanddienstleister, CRM, Rechnungsstellung: Jede Schnittstelle, die niemand mehr kennt, ist ein Ausfallrisiko mit Verzögerung.
- Wahrgenommene Verantwortung. Der Übergabemoment, zu dem niemand Verantwortung übernimmt, wird oft der Moment, in dem niemand eingreift.
- Verzögerter Support. Laufzeitumgebungen und Pakete altern auch dann weiter, wenn niemand sie anfässt. Der Zustand, den man übernimmt, ist der Zustand von heute – nicht der von vor zwei Jahren.
Wie ich eine Übernahme angehe
Der Ablauf, den ich in solchen Fällen fahre, ist bewusst nüchtern und in fünf Schritten gegliedert, die jeweils ein Ergebnis liefern:
- Zugang herstellen. Repository, Deployment, Server, Datenbank, Secrets. Ohne das gibt es keine Bestandsaufnahme, nur Vermutungen.
- Stand messen. PHP- und Framework-Version, End-of-Life-Status,
composer audit, Schnittstelleninventar. Ergebnis ist eine Liste, keine Einschätzung. - Risiken bewerten. Jeder Befund bekommt eine Priorität: unkritisch, vor dem nächsten Release zu beheben, oder sofort.
- Daten und Verträge klären. Verarbeitete Datenarten, Rechtsgrundlage, Auftragsverarbeitungsverträge, Löschfristen.
- Übergeben und absichern. Übergabeprotokoll, Dokumentationslücken schließen, Plan für die ersten 30 Tage, Backup-Restore verifizieren.
Wenn Sie das Thema auf der Kundenseite betrifft: In meinem Legacy-Checkliste steht die technische Seite dieser Arbeit verdichtet. Und wenn Sie wissen wollen, was ein Bestand im Detail kostet, bevor Sie sich festlegen: Das Architektur-Audit liefert genau diese Bestandsaufnahme als Ergebnis – mit priorisierten Befunden statt mit einer Bauchschätzung.
Abgrenzung: Übernahme ist nicht Modernisierung
Ich grenze diesen Beitrag bewusst ab. Eine Übernahme ist eine Bewertungs- und Übergangsfrage: Was steht da, was davon ist riskant, wer trägt die Verantwortung ab wann. Die Modernisierung ist danach die Frage: Wie wird daraus ein tragfähiges System. Dafür gibt es eigene Instrumente auf dieser Website – der Guide zur Legacy-Modernisierung beschreibt die Modernisierungsstrategien wie das Strangler-Pattern und schrittweises Refactoring, und der Beitrag zu Kosten eines Architektur-Audits beziffert den Aufwand der Bestandsaufnahme.
Wer zuerst übernimmt und dann modernisiert, macht zwei getrennte Dinge sauber. Wer beides vermischt, bekommt eine Modernisierung, deren Risiken man nicht benennen kann, weil der Ausgangszustand unbekannt war.
Fazit
Die Übernahme eines Legacy-Projekts ist eine Due Diligence mit technischem Anteil. Sie beginnt nicht mit dem Code, sondern mit dem Zugang; sie endet nicht mit der Übergabe, sondern mit einem Protokoll, das Stand, Risiken, Rechte und Verantwortlichkeiten benennt. Wie lange sie dauert, hängt vom vorgefundenen Zustand ab – belastbar wird sie erst, wenn Bestandsaufnahme und Protokoll als Ergebnis vorliegen, statt als Einschätzung.
Wenn Sie gerade ein solches Projekt übernommen haben und wissen wollen, ob der Zustand trägt: Schreiben Sie mir, dann sehe ich mir das System an, bevor Sie eine Entscheidung über den weiteren Ausbau treffen.
Lassen Sie uns die Bestandsaufnahme gemeinsam angehen
Ich prüfe mit Ihnen Zugänge, Supportstatus der Laufzeitumgebung, Abhängigkeiten und Datenverarbeitung – als belastbare Grundlage für die Übernahme, nicht als Verkaufsdruck.
Über den Autor
Ich begleite Web- und Softwareprojekte – von der Bestandsaufnahme über die Modernisierung bis zum Wartungsbetrieb. Meine Leistungen im Überblick und Fractional Tech Lead sind die direktesten Einstiegspunkte, wenn Sie die Verantwortung für ein Bestandssystem neu ordnen.
Quellen
- PHP.net, „End of Life“ – Status abgelaufener PHP-Branches und deren Datum; Grundlage für die Bewertung der vorgefundenen Laufzeitumgebung. https://www.php.net/eol.php
- PHP.net, „Supported Versions“ – aktive PHP-Branches mit ihren Supportfristen; Abgleich, ob die vorgefundene Laufzeitumgebung noch gepflegt wird. https://www.php.net/supported-versions.php
- Bundesministerium der Justiz, „§ 69a UrhG – Gegenstand des Schutzes“ – Computerprogramme als Individualwerke; Ideen und Grundsätze, auch die den Schnittstellen zugrunde liegen, sind nicht geschützt. https://www.gesetze-im-internet.de/urhg/__69a.html
- Bundesministerium der Justiz, „§ 69b UrhG – Urheber in Arbeits- und Dienstverhältnissen“ – bei Programmen aus Arbeitsverhältnissen ist ausschließlich der Arbeitgeber zur Ausübung aller vermögensrechtlichen Befugnisse berechtigt, sofern nichts anderes vereinbart ist. https://www.gesetze-im-internet.de/urhg/__69b.html
- Bundesministerium der Justiz, „§ 69c UrhG – Zustimmungsbedürftige Handlungen“ – Vervielfältigung, Übersetzung, Bearbeitung und andere Umarbeitungen eines Computerprogramms bedürfen der Zustimmung des Rechtsinhabers. https://www.gesetze-im-internet.de/urhg/__69c.html
- Europäisches Parlament und Rat, „Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung)“ – Art. 28 (Auftragsverarbeitung) und Art. 6 (Rechtsgrundlagen der Verarbeitung); Grundlage für die Prüfung der übernommenen Datenverarbeitung. https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Composer-Dokumentation, „audit“ (CLI-Referenz) – der Befehl prüft installierte Pakete gegen bekannte Schwachstellen, Abandoned-Pakete und weitere Abhängigkeitsregeln. https://getcomposer.org/doc/03-cli.md
- Packagist, „Security Advisories“ – öffentliche Übersicht der Sicherheitshinweise zu veröffentlichten Paketen; Referenz für die Priorisierung der gefundenen Abhängigkeitsprobleme. https://packagist.org/security-advisories
- Laravel, „Release Notes“ (13.x) – Support-Policy: 18 Monate Bugfixes und zwei Jahre Securityfixes je Release; Übersicht der unterstützten PHP-Versionen je Hauptversion. https://laravel.com/framework/docs/13.x/releases
Stand: 15.11.2026. Supportfristen, Rechtsgrundlagen und Tool-Verhalten sind den oben genannten Primärquellen entnommen und können sich mit neuen Releases beziehungsweise Rechtsänderungen ändern. Den konkreten Stand eines vorgefundenen Systems prüfe ich im Rahmen einer Bestandsaufnahme.