

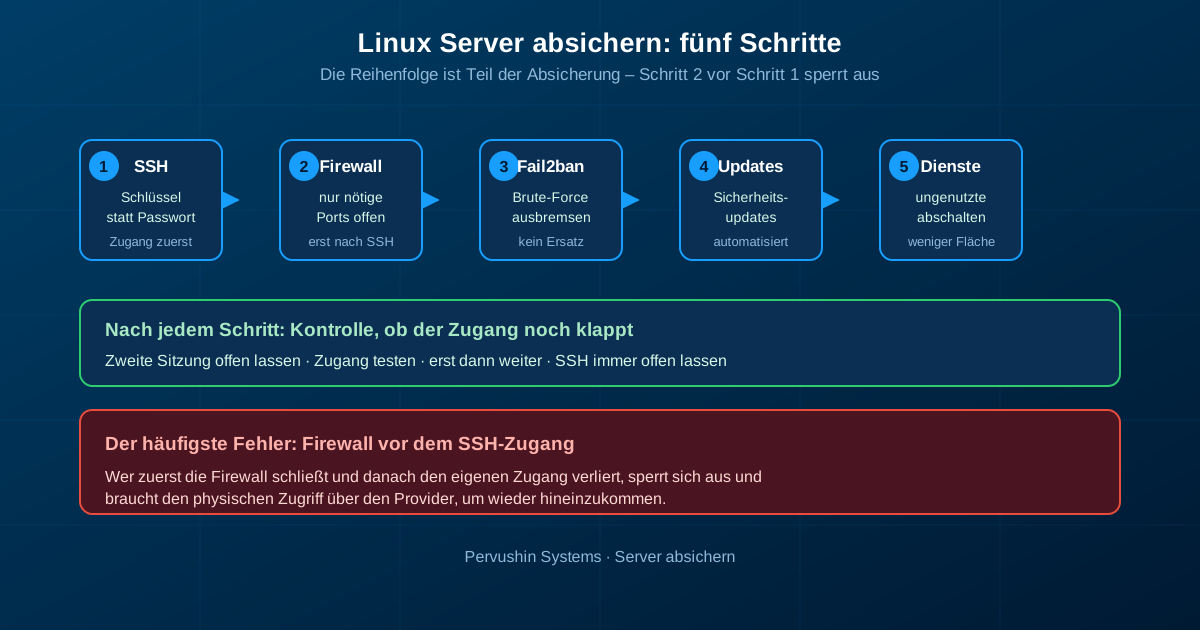
Einen Linux Server abzusichern heißt: die Zahl der Wege zu verringern, die ein Angreifer hat. Fünf Schritte führen dorthin – und ihre Reihenfolge ist der eigentliche Inhalt, denn wer die Firewall vor dem SSH-Zugang schließt, sperrt sich selbst aus. Dieser Beitrag zeigt die fünf Schritte in der Reihenfolge, in der sie ohne Aussperrisiko funktionieren, mit den Manpages und Handbüchern als Beleg.
Warum die Reihenfolge der entscheidende Teil ist
Die meisten Anleitungen zum Absichern eines Servers sind Listen: „SSH-Zugang härten, Firewall aktivieren, Updates einspielen“. In der Praxis entsteht daraus genau eine Fehlerquelle – die Sperre. Wer die Firewall schließt, sich selbst aussperrt und den Zugang nicht mehr zurückbekommt, steht vor einem Problem, das sich aus der Ferne nicht lösen lässt: Es braucht den Zugang über den Provider, der Konsole oder einen physischen Zugriff auf die Maschine.
Deshalb beginnt die Absicherung beim Zugang und endet bei den Diensten. Jeder Schritt setzt voraus, dass der vorherige funktioniert. Nach jedem Schritt gehört eine Kontrolle dazu: eine zweite Sitzung offen lassen, den Zugang testen, und erst weiterarbeiten, wenn er geklappt hat. Wer die Firewall vor dem Zugang schließt, kann sich aussperren – und ist dann auf den Zugriff über den Provider angewiesen.
Die fünf Schritte in der Reihenfolge
- SSH-Zugang härten – Schlüssel statt Passwort, root sperren.
- Firewall setzen – nur benötigte Ports offen, erst jetzt.
- Fail2ban einrichten – Brute-Force-Versuche automatisch bremsen.
- Sicherheitsupdates automatisieren – ohne manuelle Termine.
- Dienste reduzieren – abschalten, was niemand braucht.
Schritt 1: Den SSH-Zugang härten
Der SSH-Dienst ist der häufigste Eintrittspunkt in einen Server, und die Standardkonfiguration lässt mehr zu, als viele Betreiber wissen. Die zentrale Datei ist /etc/ssh/sshd_config; die Manpage sshd_config(5) ist die belastbare Referenz für jede Einstellung, die ich hier nenne.
Zwei Optionen sind dabei entscheidend:
| Option | Standard | Wirkung |
|---|---|---|
PermitRootLogin |
prohibit-password |
Erlaubt die Anmeldung als root mit Schlüssel, sperrt die Passwortanmeldung für root. Für den Betrieb ist no die engere Wahl. |
PasswordAuthentication |
yes |
Erlaubt die Anmeldung mit Passwort. Mit no ist die Schlüsselanmeldung die einzige Möglichkeit. |
MaxAuthTries |
6 |
Maximale Zahl der Anmeldeversuche pro Verbindung. Ab der Hälfte der Wert werden zusätzliche Fehlversuche protokolliert. |
Die Manpage formuliert das zu PermitRootLogin so: Das Argument muss yes, prohibit-password, forced-commands-only oder no sein – der Standard ist prohibit-password. Und zu PasswordAuthentication: Die Vorgabe erlaubt die Passwortanmeldung, der Standard ist yes. Diese drei Werte sind keine Empfehlung, sondern die ausgelieferte Voreinstellung. Wer sie nicht kennt, schätzt die Angriffsfläche falsch.
Der Ablauf, der nicht aussperrt
- Eigenen Schlüssel erzeugen und den öffentlichen Schlüssel auf dem Server hinterlegen.
- Die Passwortanmeldung nicht zuerst abschalten, sondern den Schlüsselzugang testen.
- Erst wenn die Schlüsselanmeldung funktioniert:
PasswordAuthentication noundPermitRootLogin nosetzen. - SSH neu starten und mit einer zweiten Sitzung prüfen, ob der Zugang noch klappt.
Der vierte Punkt ist der, der den Betrieb rettet: sshd neu starten, die alte Sitzung offen lassen und eine neue aufbauen. Bricht die neue Sitzung ab, ist die alte noch da und man korrigiert die Konfiguration, ohne den Zugang zu verlieren.
Schritt 2: Die Firewall setzen
Nachdem der Zugang gehärtet ist, folgt die Firewall. Sie beantwortet die Frage, welche Ports von außen erreichbar sein sollen – und nur diejenigen sollten es sein.
Auf Debian-Systemen ist ufw die verbreitete Wahl, und ufw(8) beschreibt auch klar, was das Werkzeug nicht ist: Es ist nicht dafür gedacht, über seine Kommandozeile vollständige Firewall-Funktionalität bereitzustellen, sondern bietet einen einfachen Weg, einfache Regeln hinzuzufügen oder zu entfernen. Diese Einschränkung ist wichtig, weil sie die Erwartungskorrektur liefert: ufw ist eine einfache Regelschicht, keine vollständige Firewall. Wer tiefer absichern will, braucht zusätzlich Regeln auf der darunterliegenden Ebene – ufw liefert dafür nicht die Werkzeuge.
Für den Betrieb heißt das: Zuerst die Liste der wirklich benötigten Dienste aufnehmen, dann genau diese Ports öffnen. Für einen Webserver mit SSH sind das in der Regel der SSH-Port und die Ports für HTTP und HTTPS. Alles andere bleibt zu. Jeder weitere geöffnete Port ist eine zusätzliche Angriffsfläche, die dauerhaft überwacht werden muss.
Beim Firewall-Aufbau
- Den SSH-Port offen lassen, bis die Regeln geprüft sind.
- Regeln in der Reihenfolge der Priorität anlegen: spezifische Regeln zuerst, allgemeine später – bei
ufwgewinnt die erste passende Regel. - Nach jeder Regel prüfen, ob der Zugang von außen noch funktioniert.
- Nur die Ports öffnen, auf denen tatsächlich etwas läuft.
Schritt 3: Fail2ban als Brute-Force-Abwehr einrichten
Eine Firewall legt fest, was erreichbar ist. Fail2ban legt fest, was mit wiederholten Fehlversuchen passiert. Das Projekt beschreibt seine Aufgabe so: Es durchsucht Logdateien wie /var/log/auth.log und sperrt IP-Adressen, die zu viele fehlgeschlagene Anmeldeversuche machen – indem es die Firewall-Regeln des Systems aktualisiert, um neue Verbindungen von diesen Adressen für eine konfigurierbare Dauer abzuweisen.
Fail2ban arbeitet damit auf Basis der Logdateien und wird für sshd und Apache vorkonfiguriert ausgeliefert. Wichtig ist die Grenze, und die benennt das Projekt selbst: Fail2ban kann die Rate falscher Anmeldeversuche verringern, aber es kann das Risiko schwacher Authentifizierung nicht beseitigen. Wer sich auf Fail2ban allein verlässt, hat den Brute-Force-Angriff verlangsamt, nicht abgestellt.
Deshalb ist Fail2ban kein Ersatz für die Firewall und erst recht kein Ersatz für einen gehärteten Zugang. Es ist eine Ergänzung: Die Firewall lässt den SSH-Port zu, Fail2ban sperrt diejenigen, die ihn mit falschen Daten bombardieren. Zusammen mit PasswordAuthentication no und einem reduzierten MaxAuthTries entsteht die Abwehr in drei Schichten, von denen jede eine andere Aufgabe hat.
Schritt 4: Sicherheitsupdates automatisieren
Ein Server, der drei Monate kein Update bekommen hat, ist unabhängig von Firewall und SSH-Konfiguration angreifbar – die Lücke steckt dann im Betriebssystem oder in einer Abhängigkeit, nicht im Zugang. Der Unterschied zu den vorherigen Schritten: Updates sind keine einmalige Konfiguration, sondern ein laufender Prozess. Ohne Automatik bleibt die Aufgabe liegen, bis jemand sie wieder aufnimmt.
Debian liefert dafür unattended-upgrade mit. Die Manpage beschreibt den Zweck als automatische Installation von Sicherheitsupdates, unbeaufsichtigt und unter Berücksichtigung konfigurierter APT-Quellen; die Vorgänge werden protokolliert. Genau das ist der Punkt: Die Aufgabe, die sonst an einem Termin hängt, hängt am Rechner selbst.
Zwei Dinge gehören dazu, die in der Manpage nicht stehen, sondern aus dem Betrieb kommen: ein geplanter Neustart, weil viele Updates erst mit einem Neustart wirksam werden, und ein Blick auf das Protokoll, um zu sehen, ob die Automatik auch gelaufen ist. Eine Automatik, die still fehlschlägt, ist schlechter als keine – sie erzeugt ein Gefühl von Sicherheit, das der Zustand nicht trägt.
Schritt 5: Ungenutzte Dienste abschalten
Der letzte Schritt ist der unspektakulärste und einer der wirksamsten: Alles abschalten, was niemand braucht. Jeder laufende Dienst ist ein Prozess mit offenen Sockets, eigenen Fehlern und einer Abhängigkeit, die irgendwann ein Update braucht. Auf einem frisch aufgesetzten Server laufen oft Dienste mit, die für die eigentliche Aufgabe nie gebraucht wurden.
Unter systemd ist das eine Frage der Units: systemctl disable entfernt die Verknüpfungen, die den Dienst beim Systemstart aktivieren, und macht damit die Änderung von enable rückgängig. Der Befehl beendet den Dienst nicht – das erledigt stop. Für den dauerhaften Betrieb gehören beide zusammen: erst stoppen, dann deaktivieren, damit nach einem Neustart nichts zurückkommt.
Bei der Auswahl hilft keine Vermutung, sondern eine Bestandsaufnahme: Welche Dienste laufen, auf welche Ports binden sie, und wird jeder davon tatsächlich noch benötigt? Diese Liste ist auch die Grundlage für Schritt 2, denn sie beantwortet die Frage, welche Ports die Firewall öffnen muss.
Was die fünf Schritte nicht leisten
Eine ehrliche Einordnung gehört dazu, sonst wird aus dem Beitrag ein Versprechen, das der Server nicht halten kann. Diese Schritte senken die Angriffsfläche und machen den Betrieb nachvollziehbar. Sie ersetzen nicht:
- ein geprüftes Backup – ein Backup zählt erst, wenn die Wiederherstellung einmal durchgelaufen ist, sonst ist es eine Datei mit gutem Willen;
- ein Monitoring, das Ausfälle und auffälliges Verhalten meldet, nicht nur die CPU-Last zeigt;
- ein sauberes Zugangsmanagement – Schlüssel, die niemand mehr braucht, gehören entfernt, und für Menschen mit Serverzugang ist ein zweiter Faktor sinnvoll;
- ein sauberes Update der Anwendung selbst, inklusive Abhängigkeiten und Composer-/npm-Paketen.
Der letzte Punkt führt zu einem verwandten Thema, das hier bewusst nicht behandelt wird: die Anwendung auf dem Server. Laufzeitversionen, Sicherheitsupdates des Frameworks und die Frage, ob ein Update überhaupt eingespielt werden kann, sind ein eigenes Thema – sie stehen in meinem Beitrag Laravel Wartung: Was wirklich dazugehört. Der Server absichern und die Anwendung aktuell halten sind zwei Aufgaben mit unterschiedlichem Werkzeug; sie in einem Schritt erledigen zu wollen, führt dazu, dass einer von beiden untergeht.
Die Reihenfolge als Checkliste
| Schritt | Was geändert wird | Kontrolle danach |
|---|---|---|
| 1. SSH-Zugang | Schlüsselanmeldung, PasswordAuthentication no, PermitRootLogin no |
Zweite Sitzung aufbauen und Zugang testen |
| 2. Firewall | Nur benötigte Ports offen, spezifische Regeln zuerst | Zugang von außen testen, SSH-Port offen lassen |
| 3. Fail2ban | Fehlversuche in Logdateien erkennen, zeitlich begrenzt sperren | Protokoll auf erwartete Fehlversuche prüfen |
| 4. Updates | Sicherheitsupdates automatisiert und unbeaufsichtigt | Protokoll der Automatik ansehen, Neustart planen |
| 5. Dienste | Ungenutzte Dienste stoppen und deaktivieren | Nach Neustart prüfen, ob alles wie erwartet läuft |
Jede Zeile endet mit derselben Pflicht: der Kontrolle. Ohne sie ist die Absicherung eine Liste von Absichten.
Lassen Sie uns Ihren Server gemeinsam durchgehen
Ich prüfe mit Ihnen Zugänge, offene Ports, laufende Dienste und den Update-Stand – und benenne, was konkret fehlt. Kein Verkaufsdruck, sondern eine Bestandsaufnahme mit einer klaren Reihenfolge.
Über den Autor
Ich betreue mehrere eigene Produkte auf eigenen Servern – vom Hosting über Backups bis zur Verfügbarkeit. Server-Betreuung und Sicherheitsupdates beschreibt, wie diese Arbeit dauerhaft ausgelagert aussieht; alle Leistungen im Überblick zeigen das breitere Bild.
Quellen
- OpenSSH, „sshd_config(5)“ – Manpage der Konfigurationsdatei des SSH-Servers: Standardwerte und Bedeutung von
PermitRootLogin(prohibit-password),PasswordAuthentication(yes) undMaxAuthTries(6), abgerufen am 17.11.2026. https://www.man7.org/linux/man-pages/man5/sshd_config.5.html - Debian, „ufw(8)“ – Manpage des Firewall-Werkzeugs: Zweck als einfache Regelverwaltung sowie die ausdrückliche Einschränkung, keine vollständige Firewall-Funktionalität bereitzustellen; Regelreihenfolge und Vorrang der ersten passenden Regel, abgerufen am 17.11.2026. https://manpages.debian.org/bookworm/ufw/ufw.8.en.html
- Fail2Ban, Projektwebsite und README – Funktionsweise: Auslesen von Logdateien wie
/var/log/auth.log, Sperren von IP-Adressen mit zu vielen Fehlversuchen durch Aktualisieren der Firewall-Regeln; ausdrückliche Grenze, dass das Werkzeug die Rate falscher Anmeldeversuche verringert, aber das Risiko schwacher Authentifizierung nicht beseitigt, abgerufen am 17.11.2026. https://www.fail2ban.org/ - Debian, „unattended-upgrade(8)“ – Manpage des Werkzeugs zur automatischen, unbeaufsichtigten Installation von Sicherheitsupdates aus konfigurierten APT-Quellen samt Protokollierung, abgerufen am 17.11.2026. https://manpages.debian.org/bookworm/unattended-upgrades/unattended-upgrades.8.en.html
- systemd, „systemctl(1)“ – Manpage: Wirkung von
disable(Entfernen der Verknüpfungen, die die Unit beim Systemstart aktivieren) im Unterschied zum Beenden einer Unit, abgerufen am 17.11.2026. https://www.freedesktop.org/software/systemd/man/latest/systemctl.html
Stand: 17.11.2026. Die genannten Standardwerte und Werkzeugbeschreibungen stammen aus den zum Abrufdatum aktuellen Manpages und Projekt-Dokumenten der jeweiligen Projekte. Vor dem Einsatz auf einem Produktivsystem sind die Einstellungen gegen die konkret installierten Versionen und die eigene Infrastruktur zu prüfen. Den aktuellen Stand und eine auf Ihre Installation bezogene Einschätzung nehme ich gerne im Rahmen einer Bestandsaufnahme auf.